
BashSecureDirectADMIN サーバーの場合
すべてのユーザーとドメインをコンテキスト内に維持する DirectAdmin マルウェア スキャナー。
各 Web ルートを所有する DirectAdmin user を見失うことなく、ホストされている Web サイトをスキャンしてマルウェアや隠れたバックドアをスキャンし、危険な PHP の動作を発生時に観察し、脆弱な WordPress プラグインにパッチを適用します。
✓ ユーザーを意識した調査結果✓ ブロックする前に観察してください✓ 可逆的回復
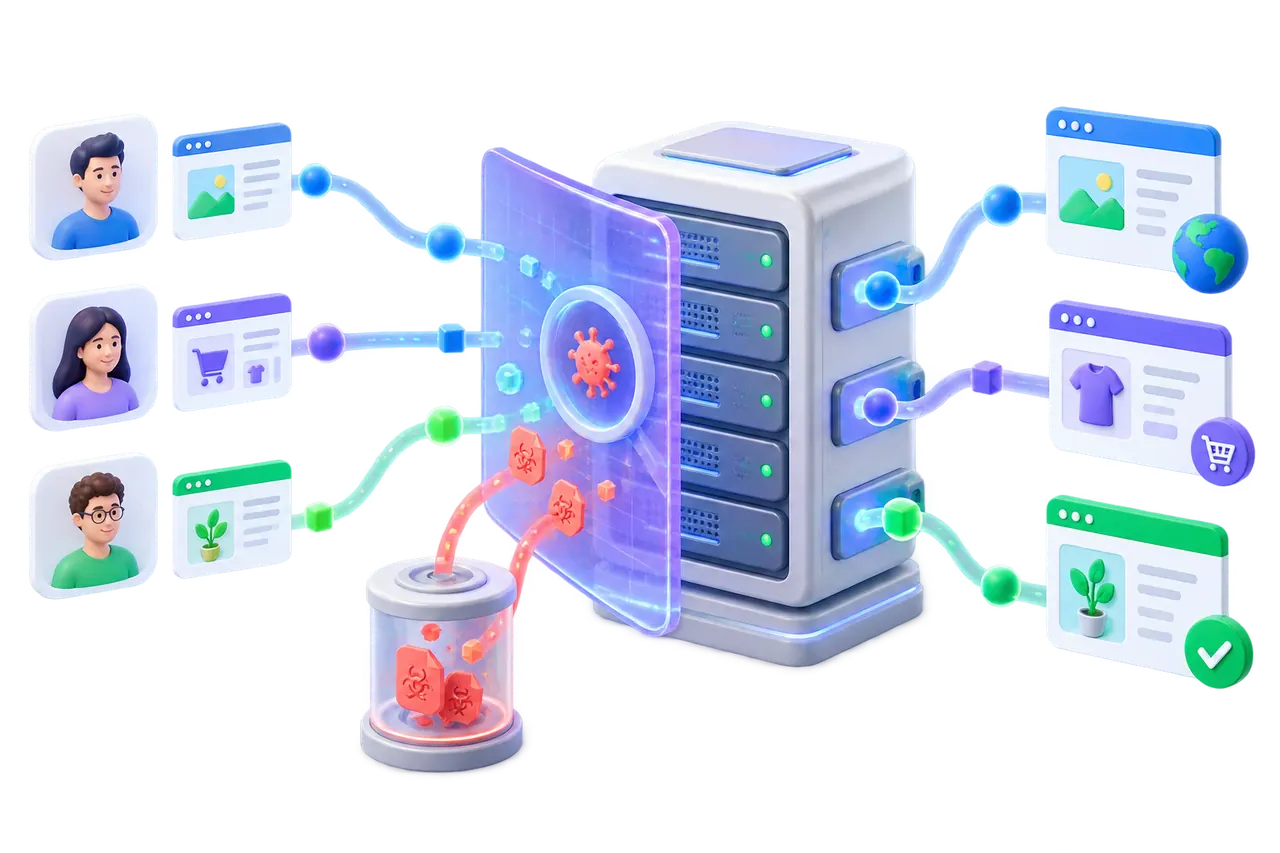
DirectAdmin サーバーのマルウェア保護
セキュリティの調査結果に所有者、ドメイン、アプリケーションが含まれている場合、より適切な決定が可能になります。
DirectAdmin サーバーは、多くのユーザー、再販業者、ドメイン、アプリケーション ルートを保持できます。不審なファイル パスだけでは、サイトの所有者が誰であるか、他のドメインが同じユーザーを共有しているかどうか、封じ込め後にどのアプリケーションを確認する必要があるかなどを管理者に伝えることはできません。
BashSecure は、スキャン、整合性変更、ライブ PHP アクティビティ、および脆弱なソフトウェアを DirectAdmin アカウント境界に関連付けます。サーバーオペレーターは、無関係な顧客情報を公開することなく、フリート全体の視野から開始して、影響を受けるユーザーとドメインにインシデントを絞り込むことができます。
検出は対応とは別に行われます。スキャンでは、ファイルが移動される前に証拠が記録されます。 Live Defense は、選択した動作が停止される前に、Log モードで開始できます。脆弱性パッチ適用では、検証済みの公式アップデートが適用される前に、インストールされたコピーが保存されます。
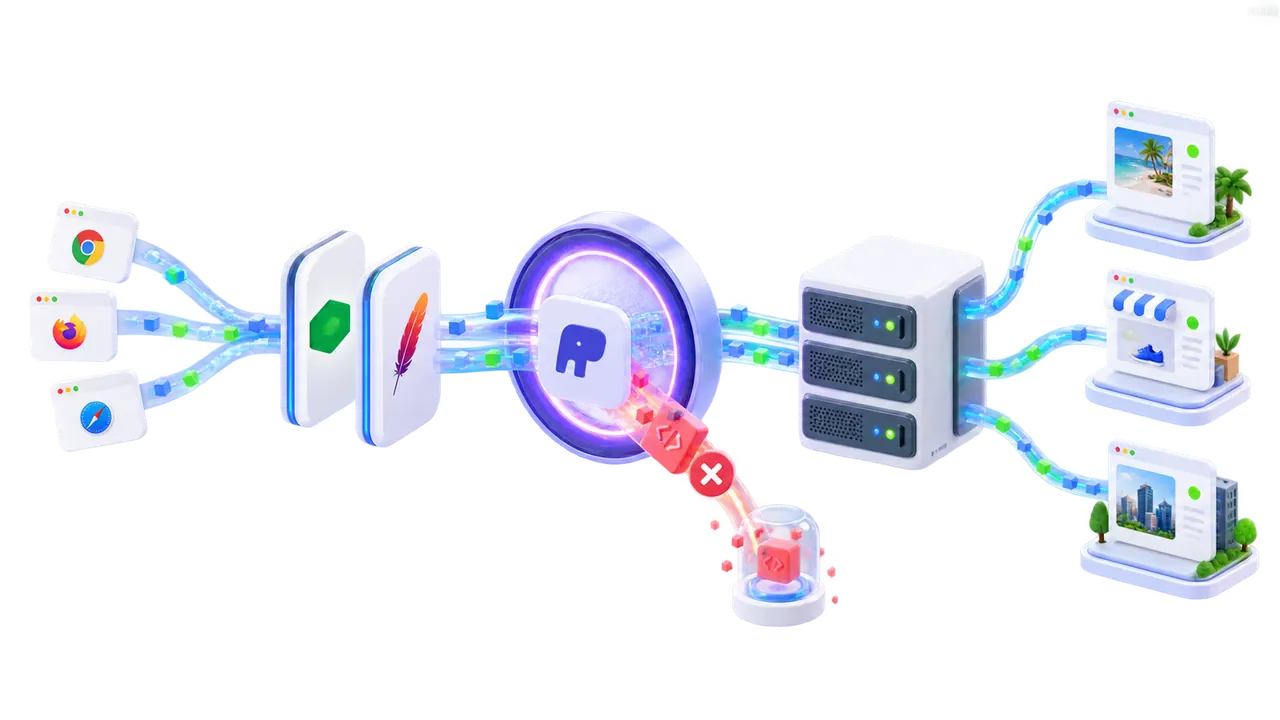
DirectAdmin Web パス内の BashSecure
健全なサイトが訪問者にサービスを提供し続けている間、危険な実行を阻止します。
BashSecure は、敵対的なリクエストを PHP スクリプト、ホストされたドメイン、および関連する DirectAdmin user に接続し、調査に必要な証拠を保持します。
インターネットトラフィック訪問者、ボット、敵対的なリクエスト
→バッシュセキュア検査・属性・停止 危険な処刑はここで終わる
→直接管理者ユーザーホストされているドメインは分離されたままになります
DirectAdmin 対応管理
サーバー全体を確認してから、注意が必要な 1 人のユーザーを開きます。
管理者は、すべての顧客サイトを 1 つの非構造化リストに統合することなく、サーバー全体のビューを取得できます。
バッシュセキュアDirectAdmin 保護の概要
エージェントのレポート作成概要調査結果ユーザーLive Defenseパッチ適用検疫
ユーザー / ドメイン発見アクション州
shopdemostore.example
メディアパス内の実行可能コンテンツ/domains/store.example/public_html/media/banner.png
分離されたファイル隔離されたportaldemoportal.example
ランタイムコマンドの試行/domains/portal.example/public_html/index.php
リクエストが記録されました観察されたインターフェイスのプレビュー。ユーザー名とドメインは架空の例です。
DirectAdmin マルウェア スキャナー
ファイル名を信頼するのではなく、ファイルの内容を検査します。
BashSecure は、PHP、JavaScript、HTML、および関連する Web サイトのコンテンツにバックドア、Web シェル、悪意のあるコードがないか検査します。攻撃者がスクリプトに画像拡張子を付けたからといって、スクリプトが無害になるわけではありません。 DirectAdmin ウイルス スキャナーを探している人は、Web サイトに焦点を当てた検査を受け、各検出結果を追跡して正しいユーザーとドメインを追跡します。
毎日の段階的な保護
変更されていないすべての Web ルートを繰り返し読み取るのではなく、日常操作中に変更されたファイルを再チェックします。
スケジュールされたフルスキャン
制御されたウィンドウで完全なサーバーまたはユーザーのレビューを実行し、正確な完了状態を保存します。
ユーザーの境界認識
影響を受けるファイルを所有する DirectAdmin user、ドメイン、およびアプリケーション ルートに関連付けられた検出結果を保持します。
明示的な不完全な結果
権限エラー、タイムアウト、読み取り不能なパスは、誤解を招くクリーンな結果を生成するのではなく、表示されたままになります。
Live Defense DirectAdmin PHP
リクエストが残したファイルだけでなく、リクエストが実行しようとしたことを記録します。
スケジュールされたスキャンにより、ディスクにすでに保存されているマルウェアが検出されます。 Live Defense は、リクエストの実行中に PHP の動作を監視します。危険なアクションの背後にあるソース アドレス、要求された URL、スクリプト パス、DirectAdmin user、およびホストされているドメインを保存できます。
利用可能ですが非アクティブです
アプリケーションまたはユーザー ポリシーを準備するときは、ランタイム保護を無効にしておきます。
まず観察してください
顧客の要求を打ち切ることなく、実際のサーバーの証拠を収集します。
確認された動作を停止する
選択した危険なアクションを中止し、レビューのためにイベントを保存します。
制御されたマルウェアの削除
証拠を隠滅せずに事件を封じ込める。
安全な DirectAdmin マルウェアの削除では、回復パスを保持し、すべてのアクションを原因に応じたものにする必要があります。 BashSecure を使用すると、管理者は顧客ファイルまたはアクティブなポリシーが変更される前に結果を確認できます。
可逆的な隔離
確認された悪意のあるファイルを、元のパス、所有者、グループ、モード、リカバリ レコードを保持したまま、Web ルートの外に移動します。
ユーザーレベルのフォローアップ
ライブ イベントによって複数のファイルが書き込まれた可能性が示唆された後、影響を受けるユーザーのドメインをスキャンします。
帰属の要求
ソースと URL を、実行中のスクリプト、ホストされているドメイン、および関連する DirectAdmin user に接続します。
正確な信頼制御
他のユーザーの保護を無効にすることなく、レビューされたファイルまたはチェックサムを最も狭い有効範囲で信頼します。
オペレーターのアクションを記録
隔離、復元、パッチ、ポリシーの変更をセキュリティ履歴に表示し続けます。
露出の追跡調査
脆弱なアプリケーション コンポーネントをチェックして、クリーンアップによって再感染に使用されるパスも解決されるようにします。
DirectAdmin 脆弱性スキャナー✓ユーザーとドメインの識別影響を受けるバージョンがどこで実行されているかを正確に把握します。 ✓公式パッケージが必要です不明なアーカイブや非公式のミラーを拒否します。 ✓現在のコピーが最初に保存されました置き換える前に、インストールされたファイルを保存してください。 ✓個別のロールバックが保持される無関係な作業を元に戻さずに、1 つの更新を元に戻します。
クリーンアップを繰り返す必要がある脆弱なプラグインを修正します。
BashSecure は、DirectAdmin user 全体でサポートされている WordPress プラグインをインベントリし、インストールされているバージョンを公開されている脆弱性情報と比較します。影響を受ける州、影響を受けない州、不明な州、および支持されない州は分離されたままです。脆弱性の露出は、マルウェアがすでに存在するという証拠として提示されることはありません。
サポートされている公式アップデートが利用可能な場合、BashSecure は、置き換え前にインストールされているプラグインを保存します。認識されたリリースをダウンロードし、公開されたチェックサムと照合して検証し、インストールして結果をチェックします。更新によってサイトの動作が変更された場合でも、個別のロールバックは引き続き利用できます。
脆弱性パッチ適用ユーザーとドメインのレビュー
公式アップデートを確認しました直接管理者ユーザーshopdemostore.example · 架空のドメイン
catalog-blocks2.8.1がインストールされました
既知の脆弱性入力の検証
2.8.5 へのパッチデモンストレーションのために示された架空のプラグイン、ユーザー名、およびドメイン。
CMS コアの整合性
マルウェアの自動判定ではなく、変更されたコア ファイルを証拠として報告します。
BashSecure は、WordPress、Joomla、および Drupal コア ファイルを正式リリースと比較できます。不一致は、バックドア、ローカルのカスタマイズ、またはバージョンの問題である可能性があります。整合性の変更を分離しておくことは、管理者が適切な対応を選択するのに役立ちます。
WordPress コアの比較
各 DirectAdmin user サイト内で欠落しているコア ファイルと変更されたコア ファイルを特定します。
公式パッケージの証拠Joomla および Drupal チェック
サポートされている CMS コアの相違点を、ドメイン間での結果を混同することなく確認します。
複数のアプリケーション ファミリ制御された公式復元
確認された変更済みコア ファイルは、管理者が認識されたバージョンを承認した後にのみ置き換えます。
意図的な修復DirectAdmin アカウント構造
管理者がすでに使用している階層を保持します。
サーバー全体のセキュリティでは、調査と回復中にリセラー、ユーザー、ドメインの所有権を尊重する必要があります。
サーバーを完全にカバー
検出されたすべてのユーザーのスキャン完了、Live Defense イベント、隔離、脆弱なコンポーネント、および応答履歴を確認します。
- ユーザーまたはドメインでフィルタリングする
- 不完全なスキャンを見つける
- 保護モードの比較
- 回復アクションの制御
所有権を可視化する
誤ってより広範なセキュリティ権限を付与することなく、どのリセラー関係が影響を受けるユーザーを所有しているかを把握します。
- アカウント階層を明確にする
- 集中的なインシデントルーティング
- 混合顧客データなし
- サーバーポリシーが保持される
適切な Web ルートを調査する
ユーザー自身のドメイン、アプリケーション、およびファイルを追跡しますが、無関係なアカウントはインシデント ビューの外側に残ります。
- 独自のドメインとパス
- アカウントを対象とした証拠
- 明確な改善目標
- 個人顧客のコンテキスト
軽量設計
セキュリティを最大のワークロードにすることなく、ビジー状態の DirectAdmin サーバーを保護します。
共有ホスティング サーバーは、Web トラフィック、PHP ワーカー、データベース、メール、バックアップ、コントロール パネルのタスクのバランスをすでに取っています。 BashSecure は、変更されたファイルのスキャンにより繰り返し作業を削減し、アイドル I/O の優先順位をサポートし、サーバーの負荷が上昇したときにスロットリングすることができます。
完全な掃引はスケジュールされたままであり、オペレーターが制御します。ライブ イベントの後、ユーザー認識のフィルタリングにより、ホストされているすべてのアカウントに直ちに別の完全なスキャンを強制するのではなく、焦点を絞った調査が可能になります。
スキャンプロファイルDirectAdmin 共有ホスティングアクティブ
制御されたロールアウト
積極的な対応を有効にする前に、証拠のベースラインを構築します。
完全な可視化から始めて、実際のアプリケーションの動作を観察し、レビューされた証拠がサポートする場合にのみ適用を有効にします。
ユーザーと Web ルートを発見する
ホストされているドメインをマッピングし、ファイルを変更せずにベースライン スキャンを完了します。
最初の所見を確認する
マルウェアの証拠、整合性の変更、脆弱なソフトウェアを分離します。
Log で Live Defense を実行します
選択したランタイム ブロックが開始される前に、通常の PHP の動作を理解します。
対応ポリシーの承認
適切なスコープで Kill、隔離、パッチ適用、またはソース応答を有効にします。
BashSecure plans
Licensing for one server or a hosting fleet.
Every plan runs the same malware scanning and Live Defense runtime protection. Pick a plan by how many hosting accounts you need to cover.
Basic
Up to 10 hosting accounts
$12per month
Get BashSecure
- Malware scanning across every hosted account
- Live Defense runtime protection (Off, Log or Kill)
- Reversible quarantine
- Attack source, request and script attribution
- Up to 10 hosting accounts
- Unlimited domains
Most popular
Premium
Unlimited hosting accounts
$23per month
Get BashSecure
- Everything in Basic
- Vulnerability Patching for WordPress plugins
- Core file integrity monitoring
- Unlimited hosting accounts
- Unlimited domains
Price per server, per month, excluding VAT. Cancel anytime. Talk to us.
DirectAdmin マルウェア スキャナーに関する質問
DirectAdmin サーバーを保護する前に知っておくべきこと。
DirectAdmin マルウェア スキャナーとは何ですか?
DirectAdmin マルウェア スキャナーは、各パスを所有するユーザーとドメインを保持しながら、ホストされている Web サイト ファイルに悪意のあるコード、バックドア、Web シェルがないかチェックします。 BashSecure は、ライブ ファイル監視、PHP ランタイム保護、帰属、元に戻せる隔離、および脆弱性パッチを追加します。
BashSecure はすべての DirectAdmin user をスキャンできますか?
BashSecure は、ユーザーおよびドメインごとに結果を整理しながら、サーバー全体をカバーするように設計されています。管理者は、無関係な顧客データを混在させることなく、サーバー全体で完了を確認し、調査を 1 つのアカウントに集中させることができます。
BashSecure は DirectAdmin ウイルス スキャナーですか?
BashSecure は、そのフレーズで意図されることが多い悪意のあるファイルの検査を提供しますが、一般的なデスクトップのウイルス対策製品としてではなく、ホストされている Web サイト、PHP アプリケーション、サーバー アカウントの境界向けに構築されています。
画像ファイルに隠された悪意のある PHP を検出できますか?
はい。 BashSecure は、拡張子だけを信頼するのではなくコンテンツを検査するため、ファイル名が無害に見える場合でも、実行可能コードや不審な動作を識別できます。
BashSecure は検出されたファイルを自動的に削除しますか?
いいえ。検出は安全なデフォルトです。悪意があると確認されたファイルは、元のパス、所有権、権限、回復情報を保持したまま、元に戻せる隔離領域に移動できます。
Live Defense は DirectAdmin とどのように連携しますか?
Live Defense は、PHP のランタイム動作を監視し、イベントをソース アドレス、URL、スクリプト パス、ホストされているドメイン、および DirectAdmin user にリンクします。 Log モードで開始し、Kill が有効になった後にのみ、選択された動作を停止できます。
DirectAdmin 脆弱性スキャナーは何をチェックしますか?
BashSecure は、サポートされている WordPress プラグインをインベントリし、インストールされているバージョンを公開されている脆弱性情報と比較します。影響を受ける状態、影響を受けない状態、未知の状態、およびサポートされていない状態は分離されたままであるため、不確実性が安全であるとは見なされません。
脆弱性パッチはロールバックできますか?
はい、サポートされている公式アップデートの場合は可能です。 BashSecure は、現在のプラグインを保存し、公開されたチェックサムで認識されたリリースを検証し、更新が Web サイトに影響を与える場合に個別のロールバックを利用できるようにします。
プラグインが脆弱であるということは、サイトにマルウェアが含まれていることを意味しますか?
いいえ、脆弱性は暴露されますが、マルウェアは侵害の証拠です。 BashSecure はそれらを個別に報告するため、管理者はサポートされていない感染を主張することなくリスクにパッチを適用できます。
BashSecure は共有 DirectAdmin ホスティングに適していますか?
はい。変更されたファイルのスキャン、アイドル I/O の優先順位、負荷を認識したスロットリング、ユーザー中心の調査により、通常のホスティング ワークロードや多くの顧客アカウントと並行してセキュリティを運用できます。
DIRECTADMIN 用の BASHSECURE
悪意のあるファイルを見つけます。ライブリクエストを停止します。適切なユーザーを常に視界に入れてください。
マルウェア スキャン、PHP ランタイム防御、属性特定、隔離、および元に戻せる脆弱性パッチ適用を 1 つの DirectAdmin セキュリティ ワークフローに組み込みます。